Cómo la inteligencia y la contrainteligencia ayudan a proteger a las organizaciones
Por Gustavo Ibáñez Padilla.
Quien trabaja en una organización conoce el ritmo de las decisiones cotidianas: responder mensajes, autorizar pagos, contratar servicios y resolver pedidos urgentes. La experiencia y la confianza permiten avanzar. Sin embargo, entre esas tareas habituales puede aparecer una solicitud que merece una segunda mirada. ¿La información es auténtica? ¿La persona que escribe es quien dice ser? ¿Qué convendría comprobar antes de actuar?
Estas preguntas nos acercan a la inteligencia y la contrainteligencia empresarial. La primera ayuda a comprender el entorno y anticipar riesgos; la segunda contribuye a detectar engaños y proteger información y relaciones de confianza. [5] Su utilidad se aprecia mejor cuando observamos cómo se organiza el fraude.
Un informe del Grupo de Acción Financiera Internacional (GAFI), publicado el 5 de noviembre de 2026, ofrece una perspectiva reveladora. Los llamados centros de estafas forman parte de redes criminales transnacionales que pueden combinar grandes instalaciones, pequeños grupos dispersos y proveedores especializados. Aunque operen en lugares distintos, pueden estar dirigidos por los mismos organizadores, utilizar canales financieros comunes para recibir y mover dinero o depender de los mismos proveedores de tecnología, comunicaciones y otros servicios. [1]
.
Qué hay detrás de una estafa
El circuito comienza con la captación de trabajadores y la búsqueda de víctimas. Después del engaño, los fondos llegan a cuentas, billeteras digitales o intermediarios. Luego se realizan movimientos para ocultar su origen, convertirlos en otros activos o incorporarlos a negocios, y parte de las ganancias financia nuevas operaciones. [1]
El GAFI describe un modelo circular y modular: diferentes participantes pueden realizar o contratar cada tarea. También recuerda que algunas personas obligadas a ejecutar estafas son víctimas de trata. Investigar exige reconocer esas situaciones de coerción y distinguirlas de la responsabilidad de los organizadores. [2]
Para una empresa, esto invita a revisar cómo sus propios recursos podrían utilizarse sin que lo advierta. Una cuenta comercial, una campaña publicitaria, una base de contactos o un servicio tercerizado pueden facilitar parte del circuito. Comprender para qué se solicita cada recurso y comprobar la identidad de quien lo requiere ayuda a reconocer esa exposición.
Aprender a conectar las señales
El informe señala que algunos servicios son difíciles de reemplazar y que interrumpirlos puede afectar especialmente a las redes criminales. [1] Para el analista, conviene investigar qué relaciones sostienen varias operaciones y cuánto tardarían en sustituirse. Una dirección web puede cambiar con rapidez; conocer quién financia y administra varias plataformas permite comprender mejor lo que hay detrás.
Conectar señales también exige prudencia. Si varias sociedades comparten contactos o destinatarios de pagos, podría existir una dirección común, un proveedor legítimo compartido o una coincidencia. El análisis debe separar lo comprobado de lo que todavía es una interpretación, registrar las fuentes y buscar datos que pongan a prueba la explicación inicial.
Del mismo modo, una técnica de engaño semejante no basta para atribuir un fraude a un centro de estafas: establecer ese vínculo requiere más evidencia.
Los principios del GAFI proponen reunir información financiera, tecnológica y de telecomunicaciones, responder con rapidez entre países y comprobar si las intervenciones debilitan de manera duradera a las redes, aunque estas reemplacen sus recursos. [3] En una organización, un primer paso es que las áreas compartan las señales que reciben y puedan interpretarlas en conjunto.
La normalidad aparente y la Regla 99/1
La Regla 99/1 plantea que, en los sistemas complejos, largos períodos de aparente normalidad pueden ocultar vulnerabilidades que se acumulan o permanecen inadvertidas, hasta que un episodio breve concentra consecuencias decisivas. Una empresa es uno de esos sistemas: sus personas, procesos, tecnologías y relaciones comerciales dependen unos de otros. Una falla localizada puede propagarse y afectar otras actividades.
El «99» representa el tiempo disponible para observar, aprender y prepararse; el «1», el momento crítico en que esa preparación se pone a prueba. Las cifras son simbólicas, no porcentajes estadísticos universales. [4] La enseñanza es aprovechar los períodos de normalidad para corregir debilidades, incluso cuando todavía no han provocado problemas.
Imaginemos un caso hipotético: administración recibe un pedido de cambio de cuenta de un proveedor habitual. El mensaje reproduce su lenguaje y menciona una factura real. Como todo parece conocido y el pago es urgente, alguien lo aprueba. Años de operaciones sin incidentes pueden favorecer esa confianza. El punto débil aparece cuando el propio mensaje indica también a qué número llamar para verificarlo.
Esta perspectiva se desarrolla en mi libro La Regla 99/1, próximo a editarse, y encuentra su expresión práctica en Prudencia Aplicada: un marco de pensamiento y acción que integra el análisis de riesgos, la inteligencia y la preparación para decidir cuando la información es incompleta y el resultado es incierto. Su propósito es convertir lo que comprendemos sobre las amenazas y nuestras debilidades en medidas concretas de protección.
Dentro de este marco, las Acciones Prudentes Mínimas permiten comenzar por mejoras sencillas y realizables. Cada una debe reducir una vulnerabilidad identificada, tener un responsable y permitir comprobar que se cumple. Esa primera mejora puede ampliarse y sostenerse en el tiempo.
Acciones Prudentes Mínimas para comenzar hoy
─Confirmar los cambios de cuenta por otra vía. Antes de utilizar nuevos datos bancarios, tesorería debe comunicarse con un contacto previamente registrado y obtener una segunda aprobación. Llamar al número incluido en el mensaje recibido deja abierta la misma debilidad. Registrar la confirmación permite comprobar después que el control se realizó. [6]
─Cuidar los accesos al correo y a los pagos. El área de tecnología debe activar autenticación multifactor, que requiere más de una prueba de identidad, preferentemente resistente al phishing o engaño para robar credenciales. También debe revisar las sesiones abiertas y retirar accesos innecesarios. Estos controles dificultan la apropiación de cuentas; la verificación de pagos sigue siendo necesaria porque una persona legítima también puede ser engañada. [7]
─Conocer a quienes contratan con la empresa. Compras y cumplimiento deben comprobar identidad, actividad y titularidad de las cuentas. Según el riesgo, también corresponde identificar a los beneficiarios finales, las personas que en última instancia poseen o controlan la entidad. Los cobros o reintegros hacia terceros sin explicación merecen revisión. La evaluación debe basarse en hechos y contexto comercial, evitando generalizaciones por nacionalidad.
─Revisar qué información queda expuesta. Comunicación y recursos humanos deben observar qué datos públicos revelan jerarquías, ausencias, contactos y formas de autorizar operaciones. También conviene verificar a los reclutadores y las ofertas que utilizan el nombre empresarial. Así se limita el material disponible para fabricar pedidos creíbles y se detectan usos abusivos de la identidad corporativa.
─Dar permiso para detenerse y consultar. La dirección debe respaldar expresamente a quien pause una operación dudosa. Debe existir un responsable de consulta y un suplente, y también deben verificarse las instrucciones atribuidas a superiores. Un ejercicio breve con un cambio de cuenta ficticio permite comprobar si el procedimiento funciona bajo presión.
─Tener preparada la respuesta. Seguridad y finanzas deben contar con contactos bancarios verificados y saber a quién avisar y cómo conservar mensajes, comprobantes y registros. Ante una sospecha fundada, hay que contactar inmediatamente al proveedor financiero para solicitar la intervención disponible y realizar la denuncia pertinente. Actuar pronto es esencial, aunque la recuperación no está garantizada. [6]
Una capacidad al alcance de todas las organizaciones
El GAFI destaca la importancia de las primeras 24 a 72 horas posteriores a la detección o comunicación del fraude. [2] La respuesta debe comenzar de inmediato. Para evaluar la preparación, propongo observar cuánto se tarda en avisar al banco, si se verifican los cambios de pago y si se corrigen las debilidades descubiertas en incidentes o intentos frustrados.
Inteligencia y contrainteligencia cumplen funciones complementarias de anticipación y protección. [5] Incorporarlas al trabajo cotidiano requiere responsables claros, comunicación con quienes deciden y coordinación entre seguridad, finanzas, recursos humanos y asesoría jurídica, dentro de límites legales y éticos.
La inteligencia empresarial ayuda a evaluar amenazas, actores y relaciones relevantes para decidir. La contrainteligencia examina cómo podrían obtenerse o manipularse información, identidades y vínculos de confianza para perjudicar a la organización. Ambas necesitan atender a las personas y los procedimientos, además de la tecnología. Una PyME puede comenzar con un responsable capacitado y apoyo especializado; una compañía compleja necesitará una estructura acorde.
El informe reconoce que la evidencia sobre eficacia sostenida es limitada y desigual. [2] Por eso, acumular alertas no demuestra por sí solo una buena protección. Hay que revisar qué riesgos se redujeron, qué controles se eluden y cómo adaptar la respuesta cuando cambian las formas de engaño.
Toda organización necesita estas funciones, con recursos proporcionados a su exposición. Sus directivos pueden comenzar hoy: designar un responsable, elegir una decisión vulnerable y comprobar que exista una barrera efectiva antes de ejecutarla. Incorporar Inteligencia y Contrainteligencia Empresarial significa cuidar la información y el criterio con que se decide. La mejor oportunidad para hacerlo es ahora, mientras la normalidad permite prepararse y todavía estamos a tiempo de evitar una pérdida.
Inteligencia y Contrainteligencia Empresarial
Fuentes
[1] Financial Action Task Force. (2026, 5 de noviembre). Combating End-to-End Illicit Financial Flows Linked to Scam Compounds: Applying the FATF Toolkit to the Fraud Epidemic. París: FATF. Presentación oficial del informe. Consultar fuente
[2] Financial Action Task Force. (2026). Combating End-to-End Illicit Financial Flows Linked to Scam Compounds: Applying the FATF Toolkit to the Fraud Epidemic. París: FATF. Resumen ejecutivo, pp. 3–5. Consultar fuente
[4] Ibáñez Padilla, Gustavo. (2026, 15 de junio). La Regla 99/1: el uno por ciento que puede cambiarlo todo. Economía Personal. Consultar fuente
[5] Ibáñez Padilla, Gustavo. (2025, 12 de noviembre). La inteligencia estratégica en los negocios del siglo XXI. Economía Personal. Consultar fuente
[6] Federal Bureau of Investigation. (s. f.). Business Email Compromise; Sacramento FBI Encourages Business Community to Guard Against and Report Business Email Compromise. Fuente 1 | Fuente 2
[7] Cybersecurity and Infrastructure Security Agency y Federal Bureau of Investigation. (2024). How to Protect against Iranian Targeting of Accounts. Consultar fuente
11 millones de usuarios afectados por apps que espían sus datos
Un estudio señala que diferentes aplicaciones recopilan el historial de navegación. Aun no se conoce con quién se comparte la información. ¿Cómo protegerse?
Por Julieta Schulkin.
.
Varias aplicaciones de la compañía Big Star Labs espían la información de más de 11 millones de usuarios. Lo afirma un estudio del bloqueador de publicidad de AdGuard, que revela cómo recopilan el historial de navegación de sus usuarios. Se trata de una nueva campaña de spyware.
Son aplicaciones catalogadas como maliciosas. Pueden monitorear comunicaciones, robar información, y utilizar el dispositivo infectado de la víctima como si fuera propio.
En este caso, AdGuard descubrió varias extensiones, a través de Google Chrome y Mozilla Firefox para Android e iOS, y apps móviles que recopilan, de manera invisible, el historial de navegación de los usuarios. Se desconoce aun con quién se comparte la información.
La lista completa de las apps y extensiones sospechosas:
– Block Site
– AdblockPrime
– Speed Booster
– Battery Saver
– AppLock
– Clean Droid
– Poper Blocker
– CrxMouse
Clean Droid, una de las apps espías.
.
Todas estas apps sirven para optimizar el rendimiento del smartphone o brindar capas de protección a las apps, entre otras funciones. Por ejemplo, AppLock sirve para que las aplicaciones tengan contraseña o patrón de acceso.
Estas herramientas dicen recopilar datos no personales o anónimos. Pero, según AdGuard, existen muchas formas de descubrir fácilmente la identidad real de un usuario al observar su historial de navegación.
Según un estudio de investigadores de las universidades de Princeton y Stanford, el comportamiento en línea de un usuario determinado se puede identificar al vincularlo con historias de navegación web anónimas y con perfiles de redes sociales.
Además, el problema no solo es que una compañía sepa quién y cómo es el usuario que descarga una app. Esos datos se pueden compartir, vender y combinar con datos de otras fuentes. En definitiva, según indica AdGuard, el producto final es el perfil completo de una persona.
Otros casos
A fines de 2017, varias empresas debieron remover una cantidad importante de aplicaciones de sus tiendas. «Todas tenían en común el hecho de tener integrado un software de publicidad malicioso llamado IGEXIN, que incluía un código para el robo de información», explica a Infobae Martín Fuentes, gerente de seguridad de negocios de CenturyLink LATAM.
«Las aplicaciones afectadas eran de los más diversos tipos y fueron descargadas millones de veces. Debido a su riesgo, debieron ser eliminadas de inmediato del store o reemplazadas por versiones no afectadas», señala.
Ese mismo año, se descubrió una nueva variante de spyware que era capaz de robar una enorme cantidad de información de los usuarios, incluyendo mensajes de texto, correos, fotografías, datos de ubicación y demás. «Si bien el impacto fue muy bajo, este spyware de nombre Lipizzan podría haber tenido gran impacto de no haberse detectado oportunamente», asegura.
Continúa: «Otro caso fue el de SonicSpy que, enmascarado como una aplicación de mensajería, realizaba varias actividades maliciosas, incluyendo la grabación de llamadas y audio del micrófono, el uso no autorizado de la cámara del dispositivo y el envío de mensaje de textos a números elegidos por el atacante. Robaba además información asociada a logs de llamadas, contactos y Access Point empleados, lo que fácilmente podría haber sido usado para ubicar al usuario».
Cómo protegerse
En principio, Santiago Pontiroli, analista de seguridad para Kaspersky Lab., dice a Infobae: «Si bien descargar la aplicación de una tienda oficial siempre es lo más recomendable, no siempre garantiza que la misma no posea ningún código malicioso».
Y agrega: «Podemos leer las reseñas escritas por los usuarios, cantidad de descargas, si el desarrollador tiene otras aplicaciones publicadas, etc. Sin embargo, hoy en día todo esto puede ser falsificado y creado de forma automática por los cibercriminales por lo que, en última instancia, la mejor forma de evaluar aquello que instalaremos en nuestro dispositivo es a través de los permisos que requiere».
Según Pontiroli, teniendo en cuenta los permisos y el tipo de aplicación, el usuario podría evaluar entonces si algo no está bien. «Pocas aplicaciones deberían tener acceso a toda nuestra lista de contactos, o a monitorear llamadas y mensajes, por lo que es una forma básica de poder dar cuenta que algo está mal», manifiesta.
¿Qué ajustes debemos hacer?
Entre las medidas que podemos implementar, el experto sugiere:
– Descargar aplicaciones solo de las tiendas oficiales y no habilitar la opción de instalación de aplicaciones de sitios de terceros.
– Elegir aplicaciones publicadas por desarrolladores con buena reputación.
– Verificar las reseñas y cantidad de descargas de los usuarios.
– Poner especial atención a los permisos requeridos por la aplicación.
– Utilizar una solución de seguridad para dispositivos móviles. El malware no solo afecta a equipos de escritorio y debemos proteger todos los frentes.
6 de cada 10 intentos de phishing en redes sociales surge de páginas falsas de Facebook
El dato surge del análisis de más de 3,7 millones de casos registrados en el primer trimestre del año. Brasil y Argentina están entre los países más afectados.
El phishing es una de las técnicas más empleadas para obtener datos personales como contraseñas y número de tarjetas.
.
El 60% de los intentos de phishing en redes sociales durante el primer trimestre del año surgió de falsas páginas de Facebook, según Kaspersky Lab. El dato surge del análisis de más de 3,7 millones de intentos de engaños que fueron detectados por la empresa de seguridad.
Qué es el phishing
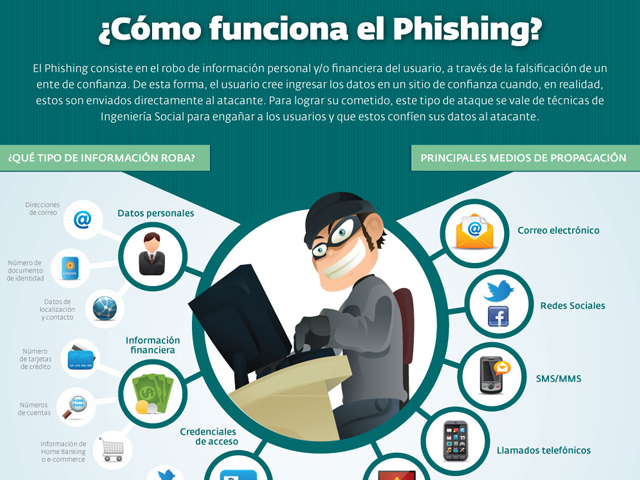
Se habla de phishing cuando un ciberdelincuente genera un copia fraudulenta de un sitio, una página en una red social o un correo electrónico y se contacta con el usuario para solicitarle que comparta sus datos personales como contraseña, número de tarjeta, etc.
Se le dice a la víctima que debe ofrecer esa información para actualizar la base de datos de la supuesta entidad, cumplir con una nueva normativa o bien para acceder a un supuesto beneficio. De ese modo, se orquesta el engaño.
Facebook, la red social más utilizada para los engaños
«A principios de año, Facebook era la marca más popular de las redes sociales para el abuso de los estafadores, y los ciberdelincuentes falsificaban frecuentemente la página de Facebook para tratar de robar datos personales empleando ataques de phishing», se destaca en el informe.
Facebook encabezó la lista de sitios empleados para hacer phishing en redes sociales, seguido por VK, una red social rusa muy similar a la creada por Zuckerberg, y LinkedIN. «La razón más probable de esto es que son 2,130 millones de usuarios mensuales activos en Facebook, incluidos aquellos que inician sesión en aplicaciones desconocidas utilizando las credenciales de la red social, lo que les otorga acceso a sus cuentas. Esto hace que los usuarios incautos de Facebook sean un objetivo rentable para los ataques de phishing realizados por los cibercriminales», dice el comunicado.
En el último tiempo surgieron muchos intentos de phishing vinculados con el nuevo reglamento para la protección de datos personales (GDPR, por sus siglas en inglés) que entrará en vigencia en Europa a partir del 25 de mayo.
Los usuarios suelen recibir una invitación para instalar un programa o ingresar a un sitio donde se le explicará cómo funcionará la nueva normativa. En otros casos se les pide acceder a un link para dar su consentimiento y así asegurarse que podrán seguir utilizando el servicio tras la aplicación del GDPR.
Los países más afectados
Brasil fue el país con mayor cantidad de usuarios atacados por remitentes de phishing, con 19,07%. En segundo lugar y con un 13,3% de incidencia queda Argentina. Le siguen Venezuela (12,9%), Albania (12,56%) y Bolivia (12,32%), según el reporte.
Los principales objetivos son los portales de servicios financieros como bancos, tiendas de eCommerce y sistemas de procesamientos de pagos online. De hecho, el phishing financiero representa el 43,9% de los casos. También se registran casos de fraudes por medio del ofrecimiento de criptomonedas.
«Cerca de USD 35.000 fueron robados a través de un sitio de phishing que parecía ofrecer la oportunidad de invertir en Telegram ICO. Aproximadamente, USD 84.000 fueron robados luego de un solo mensaje de correo electrónico de phishing relacionado con la presentación de ‘The Bee Token’ ICO», se subraya en el informe.
Qué precauciones tener en cuenta
No hacer clic en ningún link que llegue por correo y redireccione a un supuesto sitio que pide confirmar información personal. Es mejor escribir la dirección del sitio oficial de la entidad en cuestión, en el navegador.
Evitar descargar cualquier documento adjunto, sobre todo si es un ejecutable. Antes de hacer esto, se sugiere comunicarse directamente con la entidad que le está mandando la información y verificaron con ellos si el mensaje es real o no.
Usar wi fi segura, con contraseña. Es mejor evitar conectarse a las redes wi fi públicas porque pueden ser vulneradas con facilidad.
Nunca ingrese información confidencial en sitios que no cuenten con un cifrado seguro (debe figurar HTTPS en la dirección URL que se ve en el navegador).
Evitar compartir datos confidenciales por mensaje, WhatsApp o mail. Muchas veces los usuarios también se auto envían esta información por algún medio electrónico como recordatorio pero no es una muy buena idea.
Utilizar factor de doble autenticación para ingresar al correo electrónico y redes sociales. Esto puede servir como protección en caso de que el ciberdelincuente haya accedido a la contraseña porque el sistema le pedirá una segunda forma de verificación para ingresar al correo.
Existe una modalidad de fraude -cada día más frecuente- denominada phishing, que consiste en “pescar” información de personas desprevenidas para luego emplearla a fin de robar su identidad y también su dinero.
El phishing es una estafa diseñada con la finalidad de robar su identidad. El delito consiste en obtener información personal tal como números de tarjetas de crédito, contraseñas, información de cuentas u otros datos por medio de engaños y se basa en la psicología humana.
Caso Real:
Robo de Identidad
Gracias a que me denegaron un crédito hipotecario, me enteré de que registro una deuda en el Veraz con una empresa de telefonía celular. Como no me dieron mayores datos, tuve que comprar por Internet un informe crediticio completo en el Veraz y pude constatar que registro una deuda con la empresa Claro por la compra de un teléfono y un abono que jamás solicité. Fui a la compañía y me informaron que alguien, con mis datos, quizás un DNI falso y una dirección inexistente, compró en 2009 un equipo a mi nombre, que por supuesto nunca pagó. Me hicieron firmar una «carta de desconocimiento de servicio» para que luego el departamento de fraude evalúe si se trató o no de una estafa.
Mientras tanto pregunto: ¿es tan fácil comprar un bien con documentación falsa? ¿No hay ningún tipo de control? ¿Quién se hará cargo del perjuicio que esto me ocasiona? Me siento indefensa.
La venganza perfecta para los «cuentos del tío» vía mail
Una herramienta gratis para responder a los intentos de estafa que llegan por correo electrónico.
Re:scam es un programa que se hace pasar por una posible víctima de una estafa para mantener ocupados a los delincuentes. .
«Necesito ayuda para cobrar una deuda» y «ganó mil millones de libras en la lotería» son solo algunos de los intentos de estafa vía mail, conocidos como scam (literalmente, estafa en inglés). Gracias a los filtros de spam, llegan cada vez menos, pero persisten y eso ocurre por una sola razón: hay personas que todavía caen en la trampa.
El funcionamiento de Re:scam es sencillo: si usted sospecha de la veracidad de un correo, ya sea porque es una especie de «cuento del tío» o porque pide información personal, todo lo que debe hacer es reenviarlo a me@rescam.org. La labor del usuario llega allí a su fin, pero recién se inicia la del sistema, que se encarga de analizar la procedencia del email. Si considera que es un scam, automáticamente comienza la revancha.
Humano vs máquina
«Re:scam ocupa el tiempo y los recursos de los scammers al entablar un diálogo con un rbot muy avanzado gracias a inteligencia artificial», explicaron desde Netsafe.
Como Re:scam puede adoptar múltiples personalidades, su funcionamiento garantiza que tiene el potencial para entablar varias revanchas al mismo tiempo.
El usuario nunca sabrá qué tanto tiempo perdieron los criminales conversando con Re:scam, pero sí tendrá la certeza de que el intento de estafa les salió caro.
Nuevo troyano amenaza clientes de instituciones financieras alrededor del mundo
IcedID es el nombre del nuevo troyano que está atacando a clientes de bancos, generando hasta ahora pérdidas millonarias en Reino Unido, Canadá y Estados Unidos, a través de la obtención de la información confidencial de las personas que acceden a plataformas web fraudulentas.
Dicho troyano fue descubierto por investigadores de seguridad virtual, los cuales señalan que la amenaza va dirigida a clientes de bancos, proveedores de tarjetas de pago, proveedores de servicios móviles, nóminas y sitios de comercio electrónico.
El malware (software malicioso) engaña a los usuarios mediante técnicas de manipulación de navegadores de internet. Esta estrategia consiste en el uso de páginas web maliciosas para confundir a los usuarios y hacerlos suministrar su información personal, como credenciales de inicio de sesión y autorizaciones de pago.
Asimismo, IcedID se desarrolla en sistemas infectados por el troyano Emotet, el cual “secuestra” computadoras de manera persistente, con el fin de crear una infraestructura de fraude y crímenes cibernéticos.
Alcance y daño global
Reino Unido, Canadá y Estados Unidos son las regiones que han reportado casos de infección y amenaza del IcedID, donde se incluyen clientes de bancos y varias instituciones financieras. Sin embargo, no se tiene un número exacto de víctimas afectadas ni las pérdidas financieras a causa de esto.
Se estima que el IcedID se viene desarrollando desde septiembre a la par de otros troyanos ya conocidos con anterioridad como Dridex y Zeus, los cuales tienen altas capacidades de infección al igual que IcedID.
Por su parte, la Agencia Nacional del Crimen de Reino Unido estima que Dridex ha causado pérdidas de £20 millones en dicha nación, lo cual genera cierta preocupación pues, si IcedID ostenta las mismas capacidades que este malware, se prevé una perdida financiera similar.
En definitiva, se espera que las capacidades del IcedID aumenten en las siguientes semanas, pudiendo afectar a entidades en toda Latinoamérica, lo que incrementaría los riesgos y potenciales pérdidas monetarias.
Antecedentes de amenazas cibernéticas
El 12 de febrero de este año, Symantec, una firma de seguridad informática, emitió un reporte donde indicaba que 104 empresas de 31 países, la mayoría del área financiera, habían recibido ataques de malware diseñados por el grupo de hackers Lazarus, provenientes de Corea del Norte. En ese sentido, instituciones financieras de cinco países latinoamericanos se vieron afectados por estos ciberataques.
De acuerdo al reporte de Symantec, entidades financiaras de México (7), Chile (5), Brasil (5), Colombia (3) y Venezuela (3) se vieron afectadas, llegando a la cifra de 23 bancos atacados.
Más Seguridad: ¿Cómo habilitar la doble verificación de WhatsApp?
Con esta nueva función de la doble verificación podrás incrementar la seguridad de tu aplicación y de los datos que allí almacenas.
.
En noviembre del año pasado WhatsApp anunció la verificación en dos pasos en la versión beta, pero ahora es cuando finalmente ha llegado a todos los usuarios.
Activarla es muy sencillo, y nos da una capa extra de seguridad contra la probable “curiosidad” de quienes pretendan leer nuestras conversaciones.
Lo que hace esta función de doble verificación es agregar una segunda contraseña de entrada. Hasta hoy, WhatsApp se vinculaba a un número de teléfono solicitándonos un código que la misma aplicación envía por SMS o a través de una llamada.
Si alguien nos “clona” la tarjeta SIM o se apodera de nuestro ‘smartphone’ desbloqueado puede instalar WhatsApp en otro dispositivo y habilitarla recibiendo un nuevo SMS. Con la doble verificación, se añadirá un código de 6 dígitos que cada usuario tiene que elegir.
Así entonces, cada vez que instalemos la aplicación necesitaremos introducir ese código, que además será solicitado de vez en cuando para mayor seguridad. Puede resultar molesto tener que introducirlo cada cierto tiempo, pero sin duda tendremos más protegida nuestra información.
¿Cómo activar la verificación en dos pasos?
Para habilitar esta función solo hay que seguir las siguientes indicaciones:
Abre WhatsApp e ingresa en Configuración
Entra al menú Cuenta y selecciona Verificación en dos pasos
Selecciona Activar
La aplicación te irá indicando. Debes determinar un número de 6 cifras y suministrar una dirección de correo electrónico para su recuperación en caso de que se te olvide. Aunque esto último no es obligatorio, sí es muy aconsejable porque te puedes quedar varado si es una nueva instalación y no has recibido el código por SMS.
Esta opción comenzará a llegar de forma gradual a todos los usuarios. Si todavía no aparece en tu móvil espera un momento e intenta actualizar WhatsApp cuando veas que la nueva versión esté disponible en la tienda de aplicaciones.
En 2015 el cibercrimen ganó 288 mil millones de dólares
Esa actividad ilegal contra personas y empresas ha crecido 37 %.
Por Carolina Gómez Mena.
MÉXICO — El año pasado, el cibercrimen organizado obtuvo 288 mil millones de dólares en ganancias, de los cuales 15 por ciento corresponde a lavado de dinero, informaron los académicos de la Universidad Nacional Autónoma de México (UNAM) Fabián Romo Zamudio y Alejandra Morán Espinosa, quienes destacaron que actualmente nuestro país ocupa el sexto lugar en cuanto a ataques a la Internet en tiempo real.
En conferencia de prensa, Fabián Romo Zamudio, director de Sistemas y Servicios de la Dirección General de Cómputo y Tecnologías de Información y Comunicación, detalló que existen más de 20 mil millones de dispositivos digitales conectados a Internet, por lo que el universo para la actuación del cibercrimen es muy amplio. En el año anterior esta actividad creció más de 37 por ciento.
Apuntaron que los ciberilícitos ya abarcan la tercera parte de los delitos de orden económico que se cometen en el mundo; son el segundo lugar después del robo de propiedades, bienes o activos.
.
.
En América Latina el ciberdelito representa 28 por ciento de los ilícitos financieros, en Africa 57 y en Norteamérica 37 por ciento. El robo de identidad es la práctica delictiva de mayor incidencia en México, también en el mundo. En el país por lo menos ‘‘80 por ciento de la población económicamente activa en Internet ha sido atacada en su identidad alguna vez’’.
Los delitos en la red van en aumento, precisó Alejandra Morán Espinosa, de la Facultad de Estudios Superiores (FES) Acatlán. Resaltó que aunque es importante establecer una legislación que ayude a inhibir estas prácticas, el asunto debe ser abordado de manera multifactorial.
La académica indicó que la FES está a punto de publicar un estudio técnico al respecto e insistió que ratificar acuerdos como el Ciberconvenio de Budapest, de 2001, ayudaría a frenar estos delitos y sumarse a estrategias internacionales de combate a este flagelo.
A escala global, 36 por ciento de las empresas reporta que se han visto afectadas por este delito, y muchos de estos ataques son cometidos por personal de la organización hackeada. El perfil promedio de estas personas es: sexo masculino, de 30 a 40 años de edad, graduados y con tres a cinco años de antigüedad dentro de las compañías.
De los 15 países con mayores problemas en materia de la aplicación de la ley contra el ciberdelito, México se ubica en el octavo lugar, mientras que Estados Unidos no está mucho mejor, pues se ubica en la doceava posición.
Los 288 mil millones de dólares en ganancias para los delincuentes significan una cifra superior al robo de teléfonos celulares (30 mil millones de dólares), al de autos (56 mil millones), de tarjetas de crédito (114 mil) e incluso que el tráfico de cocaína, que representa para los narcotraficantes ganancias por ‘‘85 mil millones de dolares’’.
Las áreas financiera, gubernamental, ventas al menudeo y transportes son las más afectadas. El problema de la seguridad de los datos comienza por los individuos, por lo cual es primordial instrumentar procedimientos básicos como no confiar en nadie, cambiar las contraseñas en cuentas de correo electrónico y sistemas bancarios, no compartir datos, pues todo lo que se publica en Internet es potencialmente público, verificar la validez de sitios y servicios que se visitan en la red, hacer conexiones seguras y no creerlo todo.
En 90 por ciento de los casos de robo de identidad este delito se relaciona con gente que recibe un correo electrónico en donde se le pide actualizar sus datos y contraseña. En la deep web o red oscura, el fenómeno es 30 veces mayor y mencionaron la modalidad de ‘‘secuestro de disco duro’’ para luego pedir rescate.
Revelan que en 2012 hackearon casi 800.000 cuentas del sitio porno Brazzers
Fueron sustraídas de su foro de debate; el hecho se hizo público recién hoy.
Casi 800.000 cuentas del popular sitio web pornográfico Brazzers fueron hackeadas y luego expuestas online durante un incidente revelado hoy, pero que tuvo lugar en 2012 vinculado a «una vulnerabilidad en el software de un tercero», según argumentó el responsable de comunicación de la compañía.
«Esto está vinculado con un incidente que tuvo lugar en 2012 con nuestro foro ‘Brazzersforum’, que estaba manejado por un tercero. El incidente ocurrió por una vulnerabilidad en el software de ese tercero (‘vBulletin’ software) y no en Brazzers», sostuvo Matt Stevens, responsable de comunicación de Brazzers.
«Esto significa que las cuentas de los usuarios fueron compartidas entre Brazzers y ‘Brazzersforum’. Eso resultó en que una pequeña porción de las cuentas de nuestros usuarios fueron expuestas, pero ya tomamos las medidas correspondientes para protegerlos», agregó Stevens.
En el foro, que tiene una URL separada del sitio principal, los usuarios podían debatir sobre las diferentes escenas pornográficas o sus actores/actrices, o pedir un nuevo escenario para las producciones.
«Hay que tener en cuenta que los datos contienen cuentas duplicadas y algunas no activas. Entonces inhabilitamos todas las cuentas no activas de esa lista, en caso que esos nombres y contraseñas sean re-utilizadas en el futuro», aclaró Stevens.
Troy Hunt, especialista en ciberseguridad y creador del sitio Have I Been Pwned? –que sirve para chequear si una cuenta fue hackeada– ayudó a verificar el conjunto de datos al contactar a los suscriptores a su sitio, quienes confirmaron la información.
«Es una situación desafortunada que mi información fuera incluida en la filtración, pero es el riesgo que uno corre al crear una cuenta en cualquier lugar de la web», escribió en un mail a Motherboard un usuario de Brazzers, que prefirió reservar su identidad.
Los datos robados fueron expuestos en un foro de la dark web, aseguró la publicación especializada y confirmó Stevens, aunque no precisaron en cuál, durante cuánto tiempo se expusieron ni si se utilizaron durante ese período.
El equipo de investigación de ESET analiza una nueva tendencia muy utilizada por los ciberdelincuentes y que utiliza a diferentes marcas reconocidas a nivel mundial para engañar a los usuarios desprevenidos mediante promociones en WhatsApp.
Varias de estas falsas campañas afectaron a marcas de diversas tiendas muy populares como Zara, Starbucks, McDonald’s y finalmente el supermercado argentino COTO.
Utilizando el nombre de reconocidas tiendas o marcas de confianza, que normalmente no están ligadas a fraudes digitales ni manejan información sensible, los ciberdelincuentes despistan a los usuarios explotando la relación de confianza hacia esas marcas, que nunca antes fueron afectadas ni vinculadas a incidentes de seguridad.
Todas las plantillas utilizadas para el ataque son muy similares, personalizándolas para cada marca con sus respectivos colores y logos.
La Ingeniería Social, es decir el arte de persuadir a las personas con algún fin, es uno de los puntos fuertes en este tipo de fraudes. Complementándolas con técnicas de geolocalización, los ciberdelincuentes han logrado una potente propagación convirtiendo a un usuario distraído no solo en víctima, sino también al mismo tiempo en cómplice de la propagación de este tipo de estafa.
Al investigar los servidores involucrados se encontró que están alojados en la República de Moldavia y, en los DNS con los cuales se involucran las estafas, se encontró evidencias de que adicionalmente otras empresas han sido y podrían estar siendo afectadas.
Moldavia es un país ubicado en Europa, situado entre Rumania al oeste y Ucrania al norte, este y sur. Tiene una superficie de 33 843 km² y la mayoría de su territorio se encuentra entre sus dos ríos principales, el Dniéster y el Prut. Fuente: Wikipedia, 2016.
Dentro de ellas, se puede mencionar a grandes tiendas presentes en múltiples países que fueron elegidas de forma minuciosa bajo la premisa de ser muy populares y encontrarse en cuantas naciones sea posible.
Estafas en WhatsApp: Algunas de las empresas usadas como señuelo
IKEA
Es una corporación multinacional de origen sueco radicada en Holanda que cuenta con 238 tiendas distribuidas en 44 países. Es una de las principales campañas, debido que constó solamente para la parte inicial de la estafa, el usó de cinco subdominios asociados que involucran al nombre e imagen de la empresa:
giftcards-promo.com
ikea-jo.giftcard-promotions.com
nl-waardebonnen.com
ikea-uk.giftcards-promo.com
giftcard-promotions.com
H&M
Es otra cadena sueca que opera en 44 países desde Europa, Asia, África y América. Por este motivo los ciberdelincuentes se benefician de la gran diversidad de locaciones de sus tiendas de indumentaria, y utilizaron dos dominios para esta marca, como veremos a continuación:
hm-voucher.giftca***-***mo.com
hm-voucher.nl-wa*****en.com
Nuevamente, como vemos en las siguientes imágenes, los patrones de encuestas coinciden, personalizándose con los colores de H&M. Además, se presentan con la fecha actualizada.
KFC (Kentucky Fried Chicken)
Es una tienda de comidas con más de 18 mil restaurantes distribuidos en 144 países y, al igual que ocurrió con McDonald’s, fue víctima de esta astronómica campaña de fraude.
SPAR
Esta mega cadena de supermercados cuenta con más de 20 mil sucursales en 35 países, y así luce el engaño que utiliza su nombre:
No obstante, los ciberdelincuentes buscaron un grado mayor de penetración a nivel mundial, y es por eso que en países donde no se encuentran presentes estas tiendas buscaron la forma de reemplazarla para lograr el mismo alcance masivo.
COTO
Por ejemplo, en Argentina utilizaron la cadena de supermercados COTO, que posee alrededor de 120 sucursales en todo el país.
7-Eleven
Otra tienda utilizada para este fraude que cuenta con 52.000 establecimientos en 16 países, especializada en la venta de consumos básicos y muy presente en América del Norte y Asia.
Otra empresa del mismo rubro afectada fue la cadena de supermercados Walmart, que posee 11 mil tiendas en 28 países. El subdominio utilizado en este caso fue:
giftc*******.com
La técnica empleada
En el caso de usarse encuestas, el siguiente paso es compartir el enlace de inicio a 10 contactos a través de WhatsApp, limitando al usuario a unos pocos minutos, con el fin de no dejarlo reflexionar acerca de la acción que se está realizando.
En otras palabras, en la ansiedad del momento que se le impone, no se le da tiempo de sospechar acerca de un posible fraude.
Si bien este tipo de técnica no es tan frecuente, evidentemente es efectiva y probablemente se comenzará a ver en mayor medida en futuros casos similares.
El fin de la campaña viene acompañado de diversas actividades que engañan al usuario, ya que se encontraron fraudes de distintas naturalezas: casos de suscripción a números SMS Premium e instalación de Aplicaciones Potencialmente No Deseadas.
En otros casos, si se accede desde una PC y direcciones IP de Estados Unidos, el usuario es redirigido a páginas que advierten acerca de un virus que infectó su sistema y con un mensaje del tipo pop up y un audio muy persistente indican comunicarse a un número telefónico con el fin de recibir soporte.
En caso de no hacerlo e intentar cerrar esa página, se perderá todo el contenido de su disco rígido. Claro que esto es completamente falso; al igual que los premios de las encuestas o bonos de regalo, son solo artilugios de la Ingeniería Social con el fin de inducir al usuario a realizar algún tipo de acción.
Conclusiones
Es interesante destacar la gran cantidad de recursos utilizados en estas operaciones, teniendo en cuenta que son apuntadas a múltiples países, varias monedas e inclusive a diversos idiomas.
Con la flexibilidad y automatización de estos ataques, sumado a la naturaleza de las entidades afectadas y teniendo en cuenta que no hay muchos antecedentes de este tipo procedimientos en cuanto a incidentes de seguridad, es natural que exista una cantidad elevada de usuarios que hayan sido víctimas y que inclusive aún no se hayan dado cuenta.
Este tipo de estafa demuestra que la educación es la primera barrera de protección; en ese sentido, nos proponemos hacer reflexionar a los usuarios y alertar sobre estas nuevas tendencias que utilizan antiguas técnicas en canales como WhatsApp.
This is an area on your website where you can add text. This will serve as an informative location on your website, where you can talk about your site.
Text Area #2
This is an area on your website where you can add text. This will serve as an informative location on your website, where you can talk about your site.
Text Area #3
This is an area on your website where you can add text. This will serve as an informative location on your website, where you can talk about your site.





 Según un estudio de investigadores de las universidades de Princeton y Stanford, el comportamiento en línea de un usuario determinado se puede identificar al vincularlo con historias de navegación web anónimas y con perfiles de redes sociales.